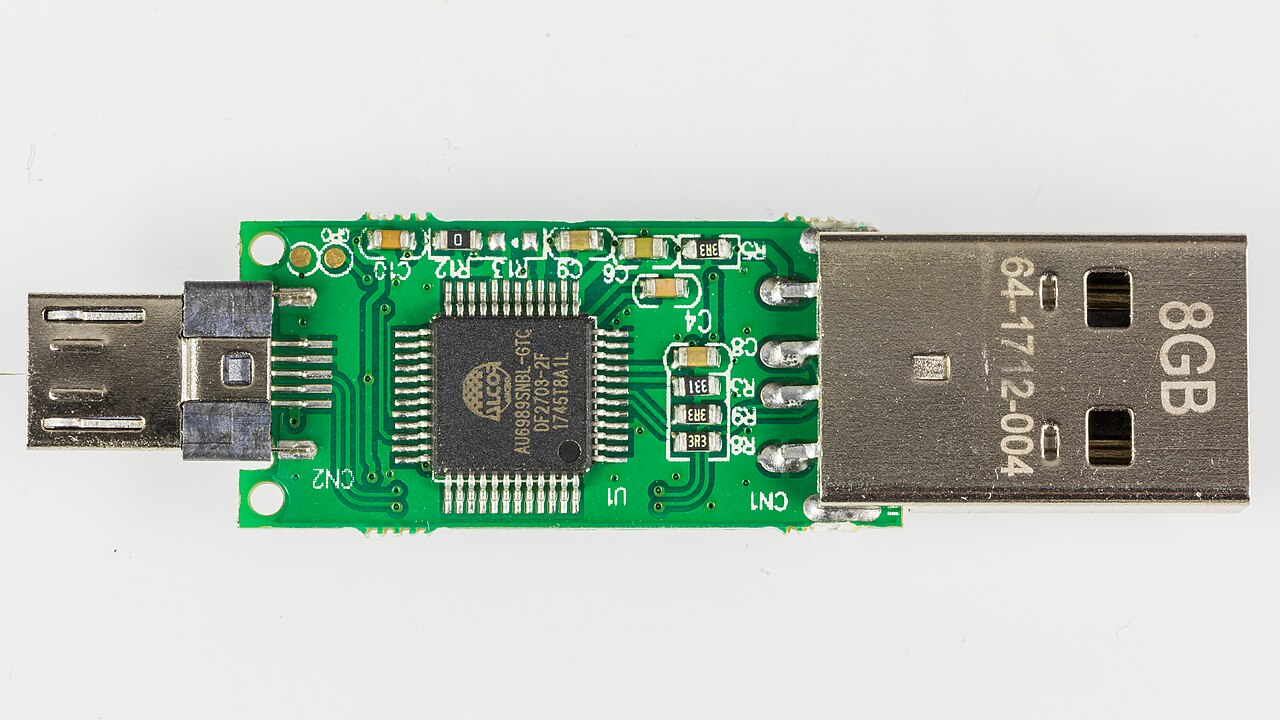
Një çelës USB i Lenovo-s që reklamohej me enkriptim AES-256 dhe me lexues gjurmësh gishti, në fakt i ruante skedarët pa asnjë mbrojtje. Studiuesi i sigurisë Xusheng Li zbuloi se brenda modelit ThinkPlus FU100 ndodhej thjesht një kartë SD, ndërsa gjurma e gishtit shërbente vetëm për të aktivizuar lidhjen USB. Sipas Tom’s Hardware, një analizë e mëvonshme me ndihmën e AI-së gjeti probleme të ngjashme edhe te pajisje të tjera që shiten si «të sigurta».
Mjafton ta hapësh kutinë
Kushdo që e ka pajisjen në dorë mund ta nxjerrë kartën dhe t’i lexojë të dhënat në çdo kompjuter, pa gisht dhe pa fjalëkalim. Në një prezantim në mars, Li e përshkroi FU100 si «thjesht një kartë SD në një kuti të bukur», duke shtuar se «siguria në harduer» ndonjëherë është vetëm marketing.
Lenovo e ka vlerësuar problemin me rrezikshmëri të lartë dhe ka publikuar tre dobësi (CVE). Njëra prej tyre, CVE-2025-13455, prek programin e konfigurimit dhe i lejon një përdoruesi lokal të regjistrojë një gjurmë gishti të huaj. Zgjidhja për modelet FU100, FU200, TU800 dhe disku SSD TSD303 është e bezdisshme: pronarët duhet të telefonojnë një linjë shërbimi në Kinë dhe ose ta dërgojnë pajisjen për zëvendësim, ose të marrin përditësim firmware-i në vend. Kompania këshillon që të dhënat të ruhen diku tjetër dhe disku të fshihet para dorëzimit.
SSD-ja që e dërgonte fjalëkalimin në tekst të hapur
Te disku i jashtëm TSD303 të dhënat ishin vërtet të enkriptuara, por pajisja ia kthente kompjuterit fjalëkalimin e saktë përmes USB-së, që programi ta krahasonte. Kështu, fjalëkalimi mund të kapej lehtësisht. Rregullimi i parë doli tre muaj pas raportimit dhe nuk mjaftonte. Vetëm përditësimi i fundvitit të kaluar e zhvendosi kontrollin brenda diskut, që fjalëkalimi të mos dalë kurrë jashtë tij.
AI-ja «thyen» mbrojtjet në pak minuta
I njëjti paketë zhvillimi (SDK) përdorej nga nëntë pajisje të tjera të disa prodhuesve, shumica e të cilave mund të zbulonin fjalëkalimin. Li përdori më pas Codex të OpenAI-t së bashku me mjetet e analizës së kodit (reverse engineering) dhe gjeti:
- te mjeti i Netac, një çelës i fiksuar në program dhe fjalëkalimin e përdoruesit në skedarët e diagnostikimit, për rreth shtatë minuta;
- te KakaSoft USB Copy Protection, një fjalëkalim i brendshëm që u rindërtua për rreth 26 minuta;
- te Nexcopy Copy Secure, një çelës i hapur nga një certifikatë brenda aplikacionit, për rreth 10 minuta;
- te YutianDun i SecZure, dy llogari të fshehura me fjalëkalime të thjeshta, të cilat Li i quan «backdoor».
Sipas vetë studiuesit, nuk mund të supozohet se këto llogari janë vendosur me qëllim keqdashës.
Çfarë do të thotë për ju
Çelësat USB «të sigurt» blihen shpesh nga zyra, studio ligjore dhe institucione që mbajnë dokumente të ndjeshme. Rasti tregon se një lexues gjurmësh apo etiketa «AES-256» në kuti nuk garantojnë asgjë. Nëse keni një nga modelet ThinkPlus të përmendura, kontaktoni Lenovo-n për përditësim. Për të dhënat e rëndësishme, është më e sigurt të përdorni enkriptim të verifikuar në nivel programi, si BitLocker ose VeraCrypt, në vend që t’u besoni vetëm premtimeve të harduerit.