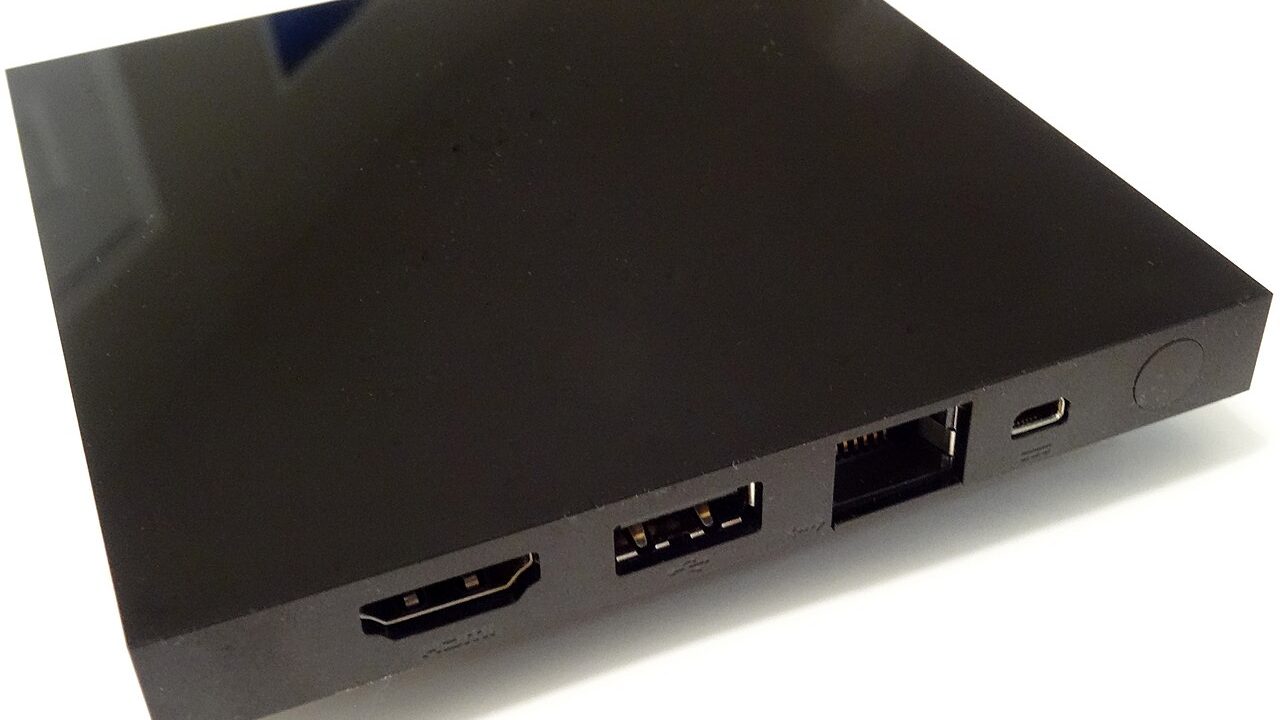
Anthropic, kompania që zhvillon modelet Claude, ka publikuar një studim që ngre alarmin për një rrezik të ri sigurie: modele të vogla të inteligjencës artificiale që përhapen vetë nga një pajisje në tjetrën. Sipas kompanisë, pajisjet e lira të internetit të gjërave (IoT), si kutitë Android TV ose furrat inteligjente, mund të bëhen strehë për «krimba» (worms) të AI brenda pak muajsh.
Si u zhvillua eksperimenti
Studiuesit përdorën kuti të lira Android TV dhe disa modele të hapura, secili me rol të ndryshëm. Qwen3.5-9B dhe GLM-5.2 vepruan si agjentë që duhej të instalonin dhe përhapnin një model tjetër, Llama3.1-8B, nëpër pajisje. Në një test të veçantë, modeli Gemma 4 i Google me 26 miliardë parametra u nda në 15 kuti Android TV, asnjëra prej të cilave nuk do ta kishte përballuar vetëm. Funksionoi, por shumë ngadalë.
Rezultatet kryesore, sipas BleepingComputer:
- Qwen3.5-9B arriti ta konfigurojë softuerin e nevojshëm në tetë nga nëntë llojet e pajisjeve të testuara;
- GLM-5.2 arriti të gjitha tetë nyjet e një rrjeti të simuluar në katër nga pesë prova;
- kur modeli ruante përvojën e provave të mëparshme, suksesi u rrit nga 45% në 84%.
Megjithatë, eksperimenti u bë në kushte të lehtësuara: pajisjet kishin aksesin ADB të hapur pa fjalëkalim. Studiuesit nuk demonstruan një krimb plotësisht autonom që të përhapet vetë në pajisje reale.
Pse shqetësohet Anthropic
Modelet e mëdha «frontier» janë aq të rënda sa mund të punojnë vetëm në qendra të dhënash, ku mund të monitorohen dhe fiken. Modelet e vogla, përkundrazi, përmirësohen shpejt, shkarkohen falas dhe punojnë në pajisje të zakonshme. Anthropic shkruan se një përhapës i tillë «do të ishte i vështirë për t’u fikur, sepse nuk ka një pikë qendrore». Duke u bazuar në ritmin e përmirësimit, kompania parashikon se modelet me 30 miliardë parametra ose më pak mund ta arrijnë këtë nivel deri në fund të 2026-s.
Për momentin procesi është i ngadaltë: instalimi zgjati nga 28 deri në 51 orë për Qwen3.5-9B dhe 71 deri në 150 orë për Gemma, kohë e mjaftueshme që mbrojtësit të reagojnë. Ekspertët e kontaktuar nga The Verge pranojnë se ka një boshllëk të madh mes asaj që u demonstrua dhe kërcënimit të paralajmëruar, por shtojnë se përparimet e fundit e bëjnë paralajmërimin të vlefshëm.
Çfarë do të thotë për ju
Në Shqipëri, kutitë e lira Android TV pa markë janë shumë të përhapura, shpesh me softuer të vjetër dhe pa përditësime sigurie, pikërisht lloji i pajisjeve që përmend studimi. Edhe pa AI, ato janë objektiv i preferuar i botnet-eve. Këshillat bazë mbeten të njëjta: blini pajisje nga prodhues që ofrojnë përditësime, ndryshoni fjalëkalimet e paracaktuara, çaktivizoni ADB dhe veçoritë e zhvilluesit nëse nuk ju duhen, dhe kur është e mundur, mbajini pajisjet IoT në një rrjet Wi-Fi të veçantë nga kompjuterët dhe telefonat.