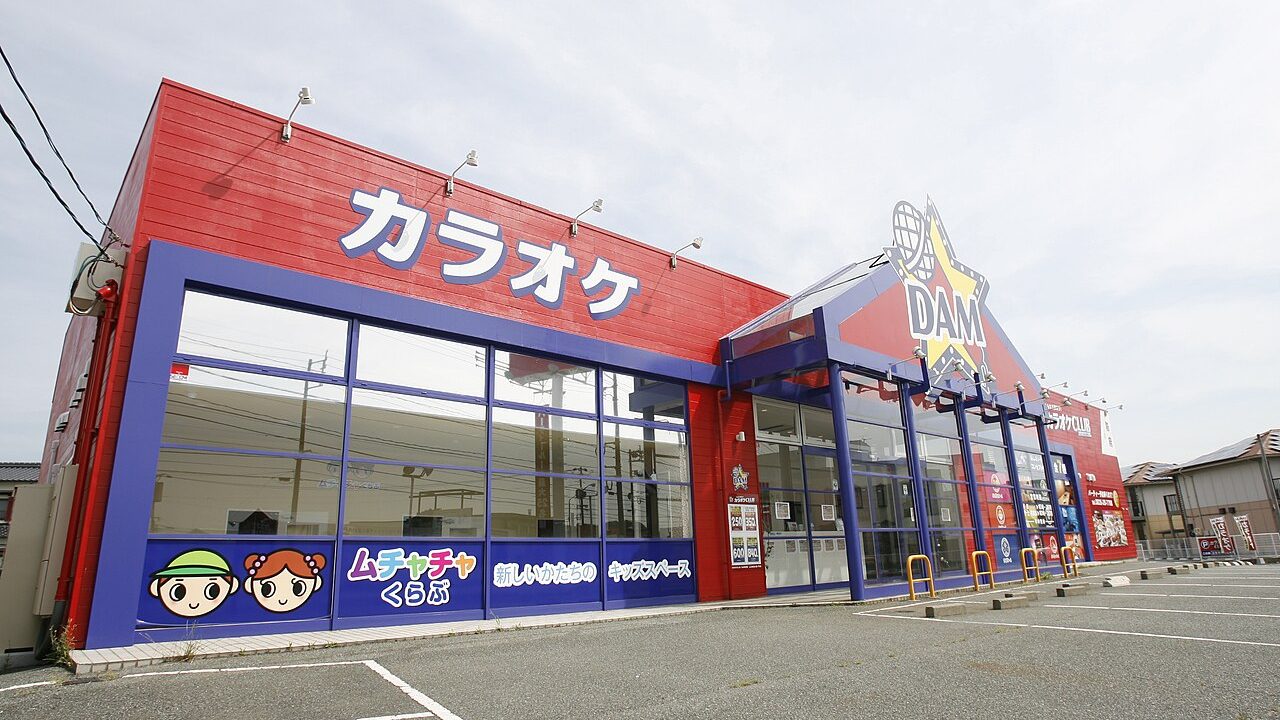
Një kompjuter i vetëm i infektuar te një kontraktor mund të ketë vënë në rrezik të dhënat personale të miliona japonezëve që kanë kënduar në karaoke. Daiichi Kosho, kompania që drejton zinxhirin e njohur Big Echo, njoftoi më 8 tetor se malware u zbulua te Nippon Columbia Group (NCG), firma së cilës i ka besuar menaxhimin e informacionit të klientëve.
Sipas njoftimit të kompanisë, të raportuar nga BleepingComputer dhe ASCII.jp, të prekura mund të jenë rreth 8.631.000 regjistrime klientësh dhe rreth 93.000 regjistrime punonjësish.
Si ndodhi incidenti
Nippon Columbia, një grup japonez që merret me muzikë, video, lojëra dhe menaxhim artistësh, e njoftoi Daiichi Koshon më 5 tetor se kishte gjetur malware në kompjuterin e një punonjësi. Një ditë më vonë sistemi i prekur u izolua nga rrjeti. NCG ka rivendosur fjalëkalimet dhe kredencialet e tjera të hyrjes dhe vazhdon hetimin për shkakun dhe shtrirjen e incidentit.
Daiichi Kosho thekson se sistemet e veta nuk janë cenuar dhe se deri tani nuk është konfirmuar vjedhje ose publikim i të dhënave. Megjithatë, kompania pranon se mundësia e një rrjedhjeje nuk mund të përjashtohet në këtë fazë. BleepingComputer shkruan se nuk gjeti asnjë deklaratë publike nga vetë NCG.
Çfarë të dhënash përfshihen
Sipas ASCII.jp, regjistrimet e rrezikuara përmbajnë:
- emra dhe mbiemra;
- data lindjeje;
- adresa email;
- numra telefoni.
Fjalëkalimet nuk janë pjesë e të dhënave të ekspozuara dhe, sipas kompanisë, nuk ka shenja keqpërdorimi të pikëve të besnikërisë. Të prekur mund të jenë klientët e disa markave të grupit: BIG ECHO, MEGA BIG, Karaoke CLUB DAM, Banana Club, B-GARAGE dhe DK Dining. Daiichi Kosho operon 521 lokale karaoke në gjithë Japoninë.
Rreziku i mashtrimeve
Edhe pa fjalëkalime, kombinimi i emrit, datës së lindjes, emailit dhe numrit të telefonit është material i vlefshëm për mashtrime të synuara (phishing). Kompania u ka kërkuar klientëve të jenë të kujdesshëm ndaj emaileve, SMS-ve ose telefonatave të papritura që kërkojnë pagesa apo të dhëna personale e financiare.
Pse ka rëndësi për ju
Rasti tregon një problem që vlen kudo, edhe në Shqipëri: të dhënat tona shpesh nuk ruhen nga kompania ku blejmë, por nga kontraktorë që ne as nuk i njohim. Një punonjës i vetëm me kompjuter të infektuar mjafton për të rrezikuar miliona njerëz. Për përdoruesin e zakonshëm, mbrojtja më e mirë mbetet mosbesimi ndaj mesazheve që kërkojnë urgjentisht pagesa ose kode, edhe kur ato duken sikur vijnë nga një markë e njohur, si dhe përdorimi i një adrese email të veçantë për programet e besnikërisë.