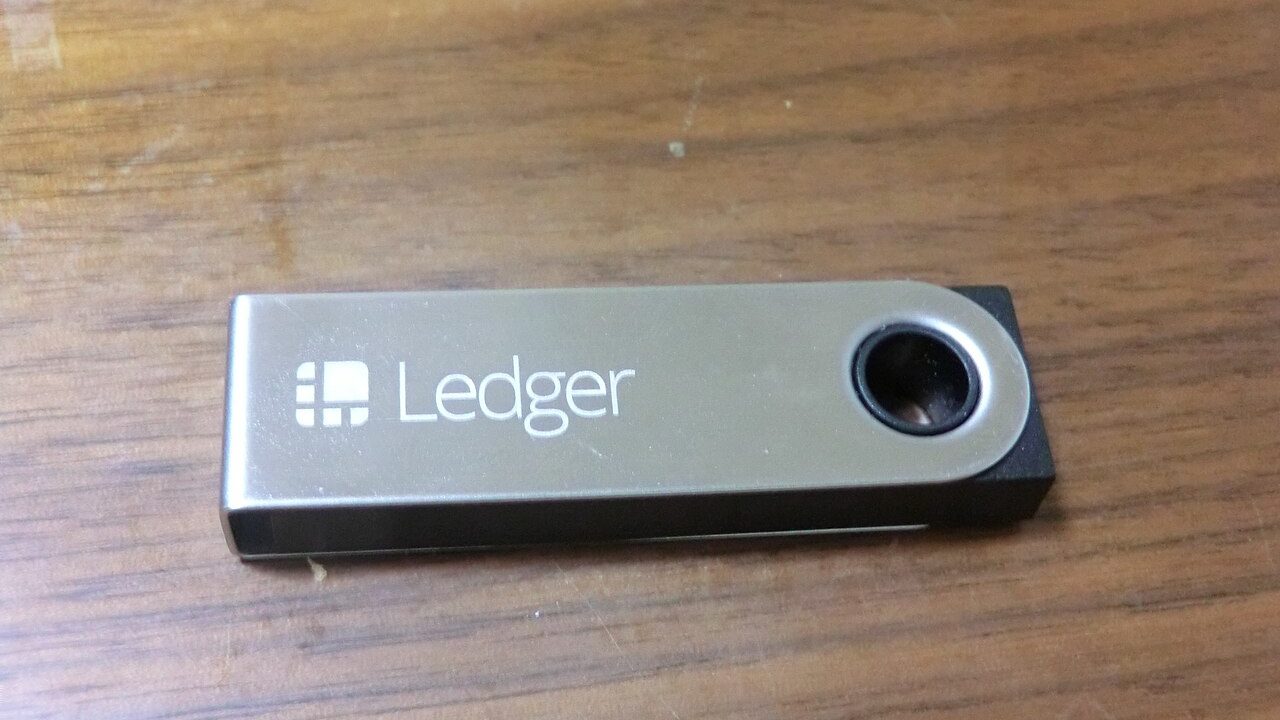
Pajisjet që blihen pikërisht për të mbrojtur kriptomonedhat janë kthyer në kurth për qindra përdorues. Portofola harduerikë (hardware wallet) Ledger, të blerë si të rinj në dyqane të autorizuara, rezultuan me një qark elektronik të fshehur që lexon frazën e rikuperimit gjatë konfigurimit dhe ua dërgon sulmuesve përmes rrjetit celular. Vlerësimet për shumën e vjedhur shkojnë nga 72 deri në mbi 93 milionë dollarë.
Si funksionon implanti
Rasti doli në dritë pasi Mark Karpelès, ish-drejtuesi i bursës Mt. Gox, hapi një Ledger të paketuar në fabrikë, të blerë në Malajzi. Brenda tij gjeti një pllakë të dytë elektronike me antenë, modul LTE dhe një kartë eSIM për të dhëna. Sipas analizës së tij, një mikrokontrollues i lidhur me ekranin njeh shkronjat që shfaq pajisja dhe kap fjalët e frazës së rikuperimit (seed phrase) kur përdoruesi e konfiguron portofolin për herë të parë.
Sulmi është i padukshëm për softuerin e Ledger, sepse implanti nuk prek çipin e sigurt: ai thjesht «lexon» atë që shfaqet në ekran. Karpelès vëren gjithashtu se modelet e fundit të këtyre shtesave duken të prodhuara në seri, jo me dorë si më parë, çka sugjeron një operacion të organizuar.
Ku u shitën pajisjet
- Azia Juglindore: Ledger po heton humbjet e klientëve që blenë pajisje nga CryptoBilis, rishitës i autorizuar për Indonezinë, Malajzinë dhe Filipinet, dhe i kërkoi atij të ndalojë shitjet. CryptoBilis ka pezulluar shitjen e të gjitha portofolave.
- Japonia: një nga pajisjet e analizuara u ble në Amazon Japan nga një shitës kinez, me dërgesë nga Malajzia.
- Evropa: sipas Tom’s Hardware, një përdorues në Gjermani gjeti dy pajisje të modifikuara në dy dyqane të ndryshme të zinxhirit MediaMarkt. Të paktën njëra vinte nga një distributor që furnizon gjithë Evropën.
Sipas Tom’s Hardware, të paktën 93 milionë dollarë janë nxjerrë tashmë nga llogaritë e viktimave. Platforma Arkham numëron rreth 71,5 milionë dollarë në adresat e etiketuara si «ledger-drainer», ndërsa analistët Specter dhe tanuki42 flasin për 72 deri në mbi 86 milionë, të shpërndara në rrjetet Bitcoin, Ethereum dhe Tron. Ledger nuk e ka konfirmuar shumën dhe thotë se sistemet e saj nuk janë komprometuar dhe se pajisjet e blera drejtpërdrejt prej saj nuk preken.
Çfarë duhet të bëni
Ledger u rekomandon atyre që kanë blerë nga CryptoBilis në 90 ditët e fundit të mos e konfigurojnë pajisjen. Kush e ka bërë tashmë, duhet t’i kalojë fondet në një portofol të ri me frazë të re rikuperimi. Kompania publikon edhe fotografi të brendisë së çdo modeli, që përdoruesit të kontrollojnë nëse ka komponentë të shtuar. Studiuesja e sigurisë Taylor Monahan paralajmëroi kundër panikut: rreziku më i madh tani janë faqet false dhe aplikacionet e rreme që synojnë përdoruesit që nxitojnë të lëvizin fondet.
Pse ka rëndësi për ju
Edhe në Shqipëri, portofolat Ledger dhe Trezor blihen shpesh nga marketplace ndërkombëtare ose rishitës të panjohur. Ky rast tregon se as paketimi i mbyllur nuk është garanci. Blini vetëm nga faqja zyrtare e prodhuesit, shkarkoni aplikacionin vetëm nga adresa zyrtare dhe mos fusni kurrë frazën e rikuperimit në një pajisje për të cilën keni dyshime. Në kriptomonedha nuk ka bankë që t’ju kthejë paratë e vjedhura.